
프런티어 AI 회사가 오용을 잡으려면 고객 데이터를 들여다봐야 합니다. 규제 산업 고객은 데이터를 밖에 못 내놓습니다. 이 두 문장은 지금까지 양립하지 않았어요.
9월 1일, 앤트로픽이 이 모순에 대한 답안을 발표했습니다. 엔터프라이즈 프런티어 세이프가드(EFS). 페이블 5.1과 같은 날 나온, 사실상 한 세트의 발표입니다. 발표문과 관련 정책 문서 다섯 건을 다 읽고 구조를 정리했습니다.
왜 30일 보존이 생겼는지부터
출발점은 앤트로픽의 탐지 철학입니다. 발표문의 핵심 문장을 그대로 옮기면:
"가장 정교한 오용은 여러 세션과 계정에 걸쳐 흩어진 다수의 작업으로 이뤄질 수 있기 때문에, 각 상호작용을 따로 자동 분석하고 즉시 폐기하는 것으로는 충분하지 않다. 효과적인 탐지는 시간과 계정을 가로질러 상관시킬 수 있도록 데이터를 의미 있는 기간 동안 저장하는 것을 요구한다."
근거로 링크된 사건이 있습니다. 2025년 11월 앤트로픽이 공개한, "실질적 인간 개입 없이 실행된 최초의 문서화된 대규모 사이버 공격". 중국 국가 지원 그룹으로 고신뢰 판정된 행위자가 클로드 코드로 전 세계 약 30개 표적을 쳤고, 캠페인의 8090%를 AI가 수행했으며, 정점에서는 초당 여러 건씩 수천 개의 요청을 날렸습니다. 인간 개입은 캠페인당 결정 지점 46곳 정도. 이런 공격은 요청 하나만 보면 전부 무해해 보입니다. 수백 개 요청을 겹쳐 봐야 패턴이 나와요.
그래서 페이블 5부터 '커버드 모델' 정책이 생겼습니다. 최상위 모델은 프롬프트와 출력을 최소 30일 보존하고 자동 안전 시스템이 분석한다, 제로 데이터 보존(ZDR)으로는 접근 불가. 앤트로픽은 학습 목적이 아니라고 명시했습니다 — "명시적 허락 없이 기업 데이터로 학습한 적 없고, 앞으로도 없다."
문제는 이 정책이 규제 산업에서 막힌다는 것. 발표문 표현으로 "기업들은 보존의 안전·보안 가치는 대체로 이해했지만, 특히 규제 산업의 다수는 보존이 있는 모델을 쓰기 어려워했다"입니다. 특권 법률 자료, 환자 데이터, 미공개 정보를 다루는 조직에게 '외부 벤더가 30일 보관'은 계약 갱신·고객 고지·감사 요건을 줄줄이 발생시키는 조항이에요.
EFS의 구조 — 열쇠를 넘기되 감시는 유지
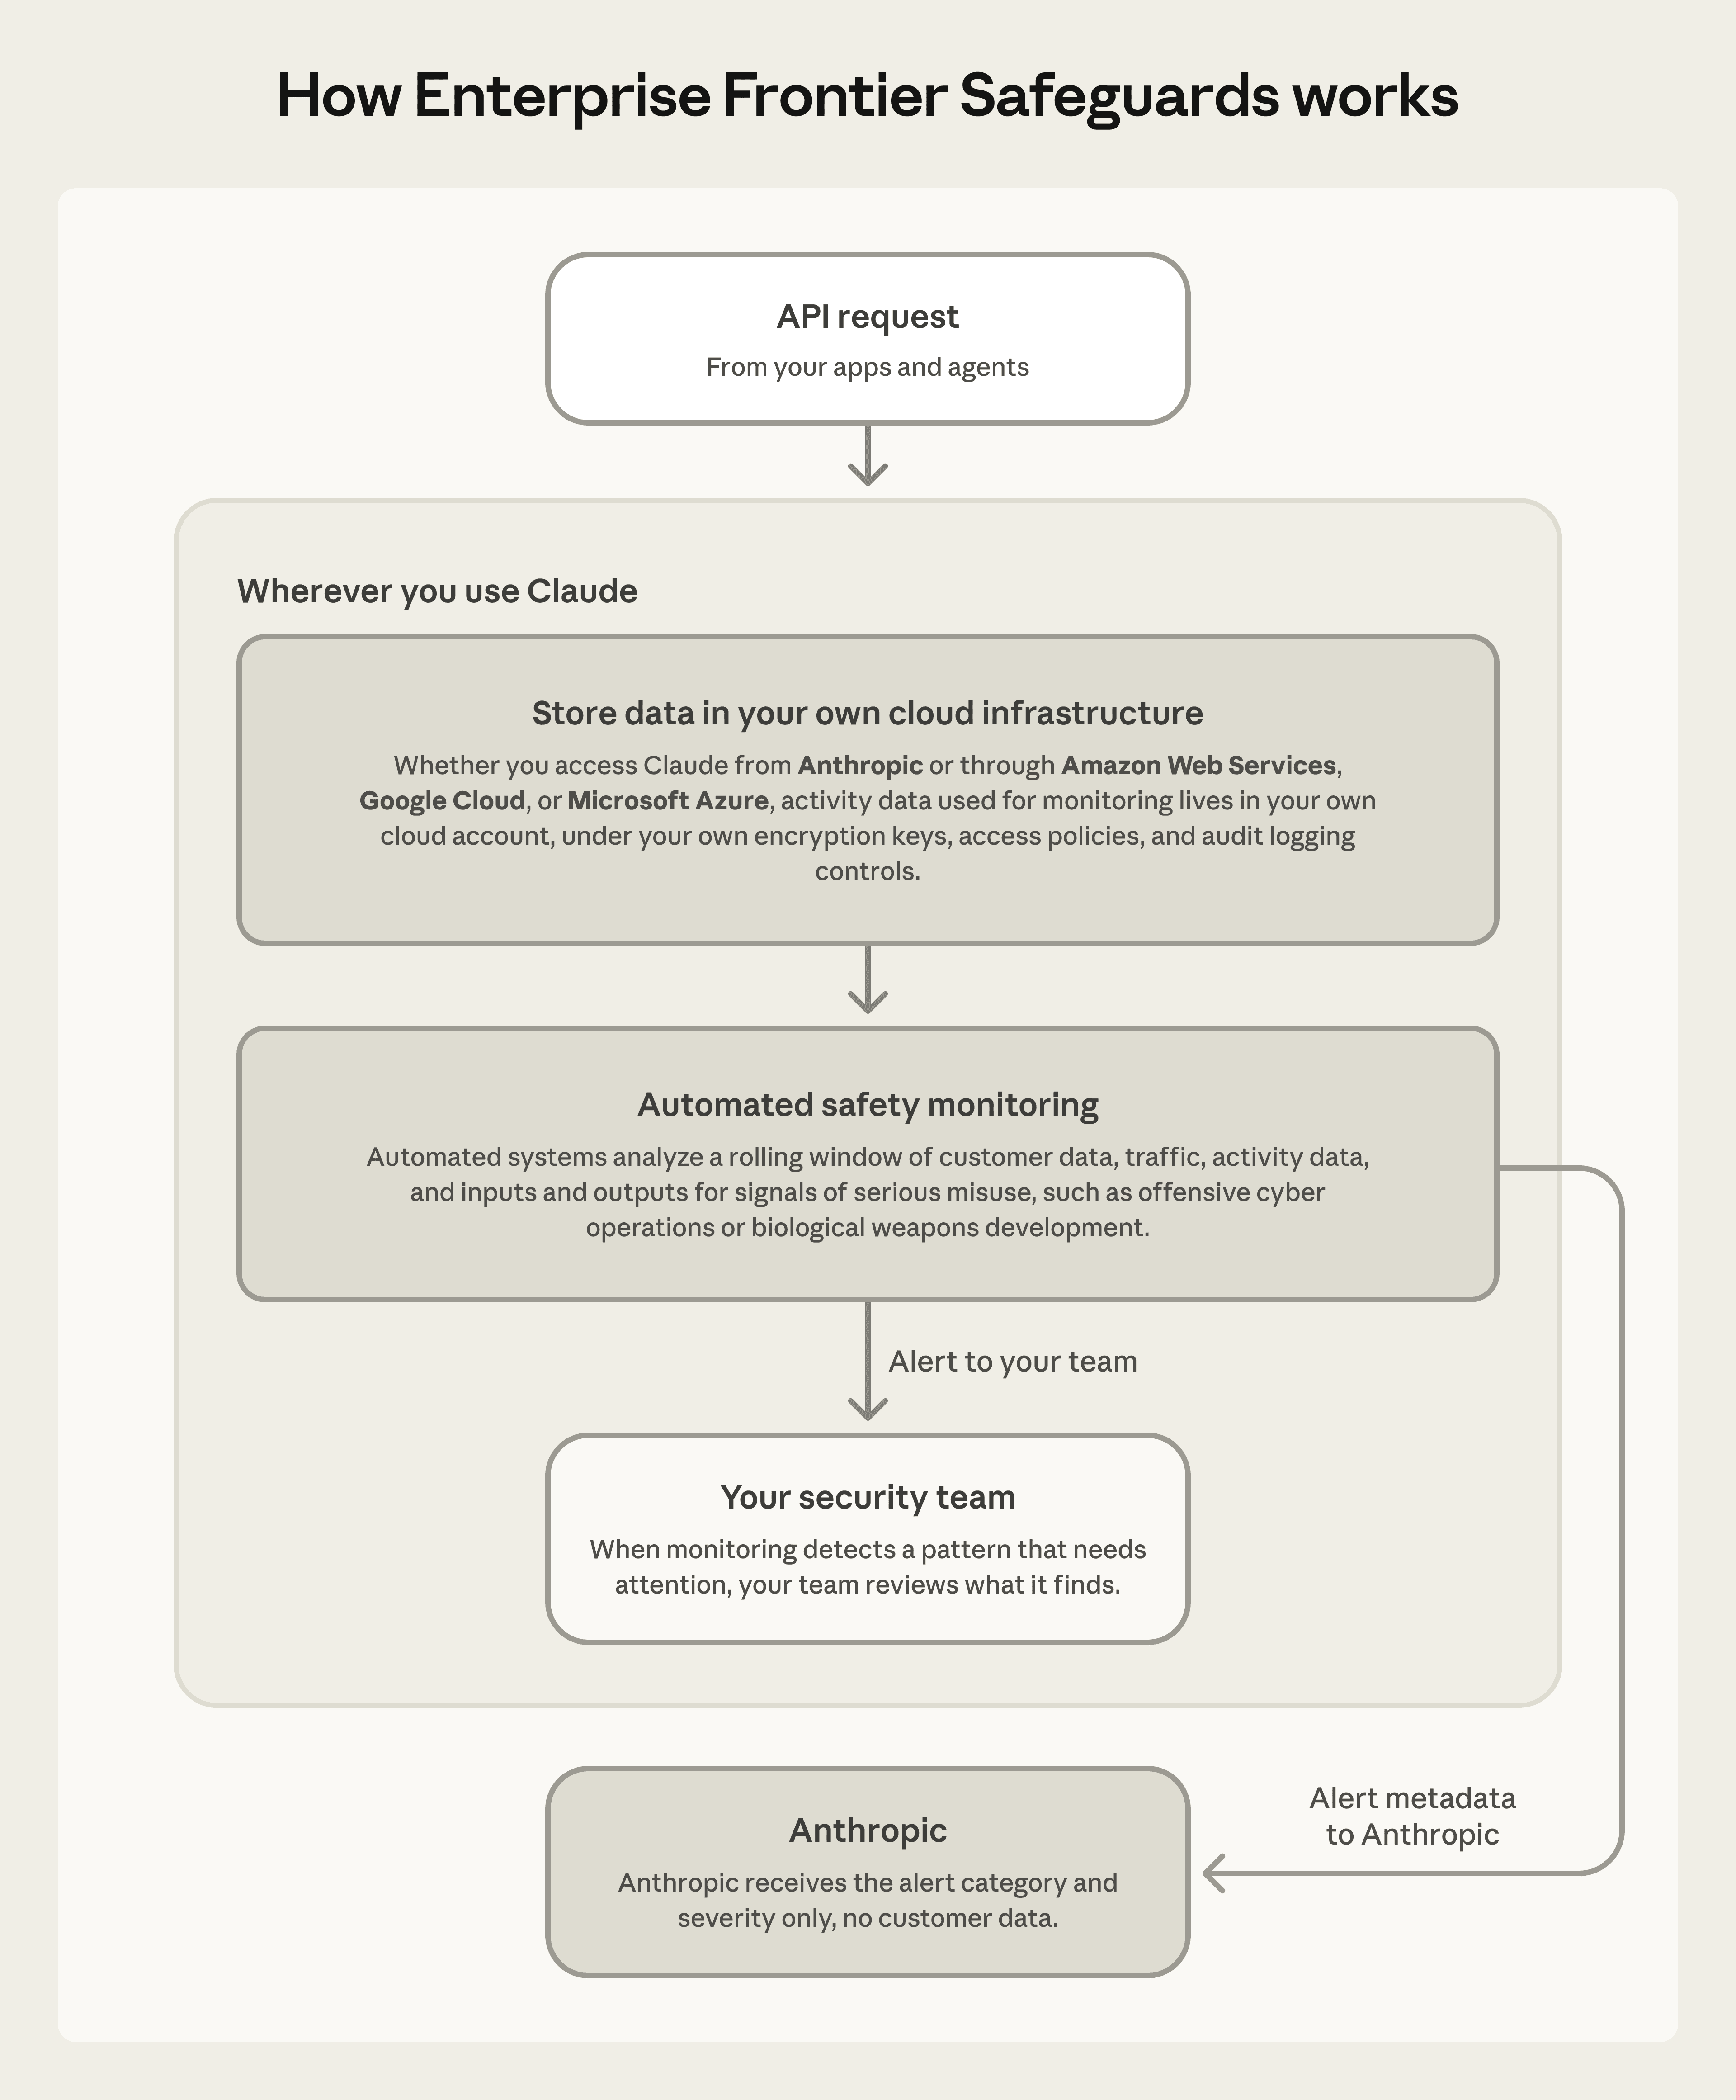
EFS의 답은 감시를 포기하는 게 아니라 보관 장소와 리뷰 권한을 옮기는 겁니다. 발표문이 못 박은 한 문장: "EFS는 데이터를 앤트로픽이 아닌 고객이 통제하는 클라우드 인프라에 저장하는 방식으로 작동한다."
설계 원칙은 세 덩어리입니다. 각각 고객 협의에서 들은 요구 → 결론 순서로 서술돼 있어요.
첫째, 리뷰 통제. 고객들의 우려는 앤트로픽의 자동 모니터링이 자기네 규제 기준을 충족하느냐였습니다. 결론: "EFS에서는 고객이 데이터가 어떻게 리뷰되는지 통제한다." 모니터링이 주목할 패턴을 잡으면 그 신호는 고객에게 직접 전송되고, 고객이 직접 확인합니다.
둘째, 저장 통제. 결론: "고객이 데이터 저장과 관리를 통제할 수 있다." 모니터링용 활동 데이터는 고객 자신의 클라우드 계정 — 아마존 S3, 애저 블롭 스토리지, 구글 클라우드 스토리지 — 에 고객의 암호화 키, 접근 정책, 감사 로깅 아래 저장됩니다.
셋째, 인간 리뷰 제거. 리뷰하는 사람은 "자기 조직 사람이어야 한다"는 요구. 결론: "EFS는 자동 안전 모니터링을 갖추며, 앤트로픽의 인간 리뷰는 요구되지 않는다." 자동 시스템이 트래픽의 롤링 윈도우에서 공격적 사이버·생물 능력 개발 시도나 탈취된 자격증명의 신호를 분석하고, 플래그는 고객에게 갑니다.
세 가지 — 고객 소유 저장, 고객 관리 암호화 키(CMEK), 완전 자동 리뷰 — 는 각각 옵트인입니다. 그리고 발표문이 강조한 불변 조건: "어느 것도 모델 행동, API 가격, 요금 한도를 바꾸지 않는다." 실시간 안전 분류기와 사용 정책은 EFS와 무관하게 전 트래픽에 계속 적용됩니다. EFS는 보존·리뷰의 위치를 바꾸는 것이지, 안전장치를 끄는 스위치가 아니에요.
과금도 명확합니다. 앤트로픽은 EFS에 과금하지 않습니다. 대신 고객 클라우드에 저장하면 저장·읽기·쓰기·전송(이그레스) 요금은 클라우드가 고객에게 청구합니다. 공짜가 아니라 청구서의 수신인이 바뀌는 구조예요.
누가 만들었나 — 협업 명단이 곧 메시지
이 발표에서 수치보다 무거운 건 명단입니다.
100곳 이상의 고객과 함께 개발했고, 협의는 "포춘 100의 4분의 1, 미국의 모든 글로벌 시스템 중요 은행(G-SIB), 사실상 모든 규제 산업"에 걸쳤습니다. 금융·헬스케어·제조·통신·법률·리테일·공공까지.
이름이 박힌 협의체도 있습니다. 골드만삭스, 모건스탠리, 씨티, 뱅크오브아메리카, 웰스파고의 CISO들이 속한 시스템 리스크 분석·복원 센터(ARC). ARC 인용을 그대로 옮기면 — "회원 8곳이 앤트로픽과 함께, 시스템 중요 은행 안에서 가장 유능한 프런티어 모델을 돌리려면 무엇이 필요한지 정의했다. 누가 데이터를 쥐는지, 누가 키를 쥐는지, 자동 리뷰가 무엇을 볼 수 있고 볼 수 없는지, 어떤 조건에서만 인간이 들여다보는 게 허용되는지."
웰스파고 인용은 구조를 한 문장으로 요약합니다. "로그는 웰스가 관리하는 환경에 웰스가 관리하는 키로 남는다. 우리가 데이터의 보관을 쥐고, 앤트로픽이 탐지를 운영한다. 그 분업이 우리 팀이 프런티어 모델을 안전하게 일에 투입하게 해준다."
플랫폼 쪽에서는 스노우플레이크("데이터는 고객 환경에, 고객이 통제하는 키 아래 남고, 가장 유능한 모델을 첫날부터 돌린다"), 스트라이프(대화 로그를 스트라이프의 AWS 환경에 보존), 코그니션, 팩토리, 로고가 인용을 실었습니다. 클라우드 파트너는 AWS·구글 클라우드·마이크로소프트 애저 — 어느 경로로 접근하든 동등한 통제를 제공하고, 활동 데이터는 고객이 이미 신뢰하는 그 환경에 저장된다는 약속입니다. 지원 표면은 클로드 코드, 클로드 엔터프라이즈, 클로드 플랫폼, 베드록, 구글 에이전트 플랫폼, 마이크로소프트 파운드리까지.
깎아 읽을 지점
발표문과 헬프 문서가 스스로 적어둔 조건들입니다.
아직 없습니다. 롤아웃은 "올가을 후반부터 단계적으로", 목표가 "가을 늦게 광범위 제공". 오늘 일반 제공이 아닙니다. 그때까지는 브리지가 있어요 — EFS 적격 고객은 준비될 때까지 페이블 5·5.1을 ZDR로 쓸 수 있습니다. 단, 헬프 문서 기준으로 이 브리지는 "한시적"이고, 내부 업무용이며, 앤트로픽이 "오용에 대응해 수정하거나 철회할 수 있는" 조치입니다. 적격 여부는 앤트로픽이나 클라우드 파트너가 직접 연락하거나 신청 폼을 거칩니다.
HIPAA 경로는 미정입니다. BAA 헬프 문서의 표에는 EFS 행이 아직 없습니다. 현재 커버드 모델을 BAA 하에 쓰는 길은 표준 보존이 켜진 HIPAA-레디 API뿐이고, ZDR 클로드 코드는 BAA는 되지만 커버드 모델이 안 됩니다. EFS가 이 표를 어떻게 바꿀지는 문서화 전이에요.
'완전 무보존'이 아닙니다. 공식 카피는 "ZDR의 프라이버시를 결합"입니다. 모니터링용 활동 데이터는 존재합니다 — 고객 클라우드에요. 그리고 플래그가 뜨면 ZDR·HIPAA 조직이라도 입력·출력이 최대 2년 보존될 수 있다는 조항은 그대로 살아 있습니다.
자기 보고 수치입니다. 100+, 포춘 100의 4분의 1, 모든 US G-SIB — 전부 앤트로픽의 자기 보고이고 외부 검증 수치가 아닙니다.
남는 생각
저는 이 발표를 기능 출시가 아니라 선례 문서로 읽었습니다.
지금까지 프런티어 모델과 규제 산업 사이의 거래는 암묵적이었습니다. 능력을 쓰려면 데이터를 넘기든가, 데이터를 지키려면 구형 모델을 쓰든가. EFS는 그 거래 조건을 처음으로 명문화했어요. 감시는 유지한다, 저장은 고객이 한다, 열쇠는 고객이 쥔다, 인간 리뷰는 고객 몫이다.
특히 ARC 인용의 마지막 구절 — "우리 산업 전체와 그 너머로 확장될 수 있는 개선된 세이프가드와 표준" — 은 이게 앤트로픽 한 회사의 제품 사양으로 끝나지 않을 수 있다는 신호입니다. 은행 8곳의 CISO가 함께 정의한 요구사항이라면, 다음 프런티어 랩이 은행에 들어갈 때도 같은 표를 들이밀게 될 테니까요.
가을 롤아웃이 이 문서대로 굴러가는지, BAA 표에 EFS 행이 언제 생기는지. 그게 후속 관전 포인트입니다.
원문·소스
- EFS 발표 본문: https://www.anthropic.com/news/enterprise-frontier-safeguards
- 페이블 5.1 발표의 EFS 단락: https://www.anthropic.com/claude-fable-and-mythos-5-1
- 커버드 모델 정책: https://support.claude.com/en/articles/15425695-covered-models
- 커버드 모델 데이터 보존: https://support.claude.com/en/articles/15425996-data-retention-practices-for-covered-models
- AI 스파이 캠페인 교란 (2025-11): https://www.anthropic.com/news/disrupting-AI-espionage
FAQ
자주 묻는 질문
- EFS가 푸는 모순은 무엇인가요?
- 프런티어 모델은 오용을 잡으려면 데이터를 봐야 하고, 규제 산업은 데이터를 밖에 못 내놓습니다. 저장과 열쇠를 고객 클라우드로 옮겨 둘을 같이 갑니다.
- 지금 바로 쓸 수 있나요?
- 없습니다. 올가을 후반부터 단계 롤아웃입니다. 그때까지 적격 고객은 한시적으로 페이블 5·5.1을 제로 데이터 보존으로 쓸 수 있어요.
- 완전 무보존인가요?
- 아닙니다. 모니터링용 활동 데이터는 고객 클라우드에 남고, 플래그가 뜨면 입력·출력이 최대 2년 보존될 수 있습니다.